Các tổ chức đang xây dựng sự trưởng thành về mặt vận hành tại Việt Nam thường phải đối mặt với một câu hỏi thực tế: nên sử dụng khuôn khổ nào để định hướng cơ sở hạ tầng và hoạt động CNTT, ITIL, ISO 27001, hay cả hai?
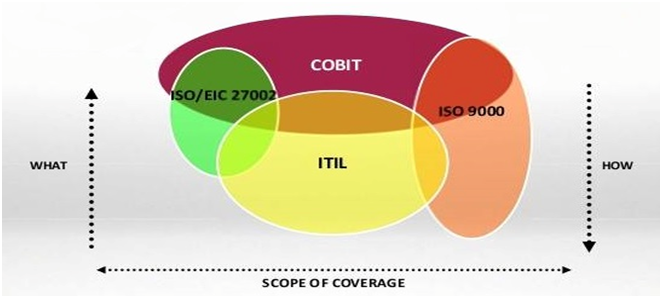
Hai khuôn khổ này phục vụ các mục đích khác nhau, bổ sung cho nhau.
Mỗi khung lý thuyết thực sự bao gồm những gì?
ITIL tập trung vào quản lý dịch vụ: cách thức thiết kế, cung cấp, hỗ trợ và cải tiến các dịch vụ CNTT theo thời gian. Nó cung cấp cấu trúc cho quản lý sự cố, quản lý thay đổi và hiệu suất mức độ dịch vụ.
Tiêu chuẩn ISO 27001 tập trung cụ thể vào quản lý an ninh thông tin: cách thức một tổ chức xác định, quản lý và giảm thiểu rủi ro an ninh thông tin một cách có hệ thống.
Trên thực tế, sự khác biệt này thể hiện rõ ràng trong cách xử lý sự cố. Một tổ chức đã áp dụng ITIL thành thạo sẽ có quy trình được ghi chép lại để phát hiện, leo thang và giải quyết sự cố gián đoạn dịch vụ, với trách nhiệm rõ ràng ở mỗi giai đoạn. Nếu áp dụng thêm tiêu chuẩn ISO 27001, quy trình xử lý sự cố tương tự sẽ có thêm các quy định về phân loại bảo mật, lưu giữ bằng chứng và nghĩa vụ thông báo cụ thể cho từng loại dữ liệu hoặc hệ thống bị ảnh hưởng. Nếu không có nền tảng ITIL, các yêu cầu bảo mật của ISO 27001 chỉ tồn tại dưới dạng các tuyên bố chính sách mà không có quy trình vận hành đáng tin cậy để thực hiện chúng một cách nhất quán.
Mô hình tương tự lặp lại trong quản lý thay đổi và kiểm soát truy cập. Quy trình thay đổi có cấu trúc của ITIL cung cấp cho yêu cầu của ISO 27001 về các thay đổi được kiểm soát và có thể kiểm toán được một cơ sở cụ thể để gắn kết. Việc cố gắng làm ngược lại, xây dựng các biện pháp kiểm soát an ninh trước và hy vọng một quy trình vận hành sẽ hình thành xung quanh chúng sau đó, là lý do tại sao rất nhiều khung bảo mật cuối cùng chỉ là những bài tập lập tài liệu tách rời khỏi cách thức công việc thực sự diễn ra hàng ngày.
Các nhà cung cấp và khách hàng doanh nghiệp ngày càng hỏi về cả hai khuôn khổ trong quá trình mua sắm, vì vậy câu hỏi về thứ tự thực hiện không chỉ đơn thuần là vấn đề nội bộ. Việc có thể mô tả một lộ trình phát triển toàn diện, thay vì một sự kết hợp rời rạc của cả hai khuôn khổ, thường tạo được ấn tượng tốt hơn trong các cuộc thảo luận so với việc chỉ sử dụng một khuôn khổ riêng lẻ.
Một sai lầm thường gặp: Chứng nhận trước khi vận hành
Một sai lầm thường gặp là theo đuổi chứng nhận ISO 27001 như một yêu cầu bán hàng hoặc tuân thủ trước khi có được kỷ luật vận hành cơ bản. Bản thân cuộc kiểm toán chứng nhận thường có thể vượt qua nếu có đầy đủ tài liệu, chính sách và các cuộc phỏng vấn được chuẩn bị kỹ lưỡng. Điều thường thất bại sau đó là việc tuân thủ hàng ngày, bởi vì các biện pháp kiểm soát được thiết kế để đáp ứng yêu cầu của người kiểm toán hơn là để phù hợp một cách tự nhiên với cách thức hoạt động thực tế của đội ngũ vận hành.
Kết quả là một chu kỳ dễ đoán: các biện pháp kiểm soát suy giảm giữa các lần kiểm toán, các lỗ hổng tích lũy, và việc tái chứng nhận năm sau trở thành một cuộc chạy đua để tái tạo bằng chứng thay vì xác nhận thực tiễn ổn định. Việc xây dựng nền tảng ITIL trước tiên sẽ tránh được chu kỳ này, bởi vì các biện pháp kiểm soát an ninh được tích hợp vào các quy trình mà nhóm đã tuân theo vì những lý do vận hành hoàn toàn riêng biệt, điều này làm cho chúng có nhiều khả năng được duy trì hơn.
Đảm bảo trình tự chính xác
Các tổ chức thường cần cả hai, nhưng thứ tự thực hiện rất quan trọng. ITIL cung cấp nền tảng vận hành để triển khai và duy trì các biện pháp kiểm soát an ninh hiệu quả một cách đáng tin cậy.
Đối với các tổ chức hoạt động trên nhiều địa điểm tại Việt Nam, trình tự này càng trở nên quan trọng hơn, vì tính nhất quán trong hoạt động giữa các địa điểm là yếu tố quyết định liệu khung bảo mật có hoạt động như dự định hay chỉ tồn tại trên giấy tờ.
Đối với các tổ chức đang trong giai đoạn đầu của hành trình này, một nguyên tắc hữu ích là nên trì hoãn việc thảo luận về chứng nhận ISO 27001 cho đến khi quản lý sự cố, quản lý thay đổi và báo cáo mức độ dịch vụ hoạt động đáng tin cậy một cách độc lập, ngay cả khi không chính thức. Sự sẵn sàng cho chứng nhận thường đi sau sự sẵn sàng về mặt vận hành, và hiếm khi hoạt động tốt nếu theo thứ tự ngược lại.
Cũng cần lưu ý rằng không cần phải áp dụng toàn bộ khung chuẩn nào ngay từ ngày đầu tiên. Nhiều tổ chức bắt đầu với các quy trình ITIL cụ thể phù hợp nhất với những vấn đề hiện tại của họ, thường là quản lý sự cố và thay đổi, và mở rộng sang khung chuẩn đầy đủ hơn khi mức độ trưởng thành về mặt vận hành tăng lên. Cách tiếp cận từng bước tương tự cũng hiệu quả đối với các biện pháp kiểm soát ISO 27001, bắt đầu với các loại dữ liệu và hệ thống có rủi ro cao nhất thay vì cố gắng bao quát toàn diện ngay lập tức. Cách tiếp cận theo từng giai đoạn này nhìn chung bền vững hơn so với việc triển khai đồng loạt một trong hai khung chuẩn.
Các tổ chức xây dựng kỷ luật vận hành dựa trên ITIL trước, sau đó mới bổ sung các biện pháp kiểm soát ISO 27001 lên trên, thường đạt được chứng nhận với ít trở ngại hơn và duy trì chứng nhận đó bền vững hơn nhiều.